

Hepsiburada'da veri ihlali! 9 bin 882 kişinin kişisel bilgilerine yetkisiz erişim sağlandı


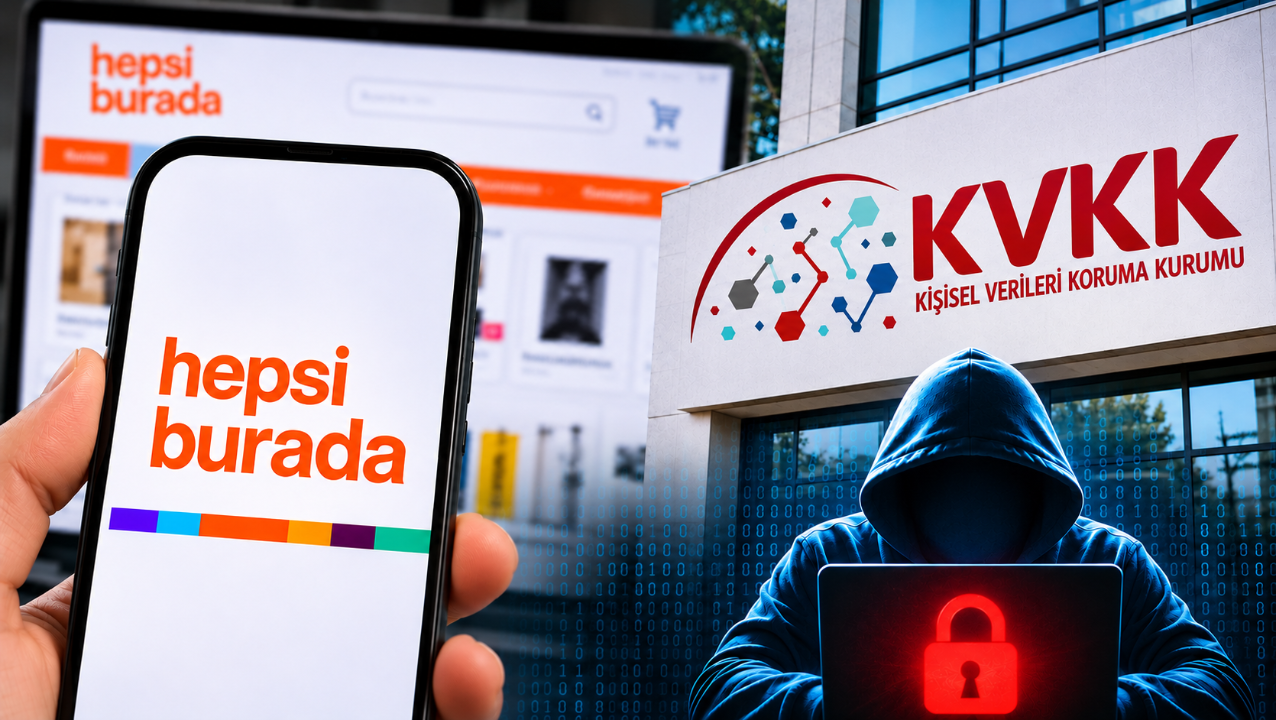
 Hepsiburadada veri ihlali! 9 bin 882 kişinin kişisel bilgilerine yetkisiz erişim sağlandı "Bu görsel AI desteğiyle oluşturulmuştur."
Kişisel Verileri Koruma Kurumu (KVKK), Hepsiburada'nın bağlı olduğu D-Market Elektronik Hizmetler ve Ticaret A.Ş. hakkında veri ihlali duyurusu yayımladı. Şirkete sohbet altyapısı hizmeti sunan bir firmada 2022 yılına ait kayıtların siber saldırganlar tarafından ele geçirildiği bildirildi. Toplam 9 bin 882 kişinin etkilendiği ihlalde ad, soyadı, telefon numarası, adres, e-posta ve sipariş bilgilerinin de bulunduğu açıklandı.
Türkiye'nin önde gelen e-ticaret platformlarından Hepsiburada'ya ilişkin kişisel veri ihlali gündeme geldi. Kişisel Verileri Koruma Kurumu (KVKK), D-Market Elektronik Hizmetler ve Ticaret A.Ş. tarafından yapılan veri ihlali bildirimini kamuoyuyla paylaştı.
Kurumun açıklamasına göre, şirkete sohbet altyapısı sağlayan veri işleyicinin sistemlerinde bulunan bazı kayıtlara siber saldırganlar tarafından yetkisiz erişim sağlandı.
İhlalden toplam 9 bin 882 kişinin etkilendiği bildirildi.
HEPSİBURADA'DA 9 BİN 882 KİŞİNİN VERİLERİ ETKİLENDİ
KVKK tarafından yapılan açıklamada, siber saldırının Hepsiburada'ya sohbet altyapısı hizmeti sunan firmanın sistemlerinde barındırılan 2022 tarihli sohbet kayıtlarını etkilediği belirtildi.
Söz konusu kayıtlara yetkisiz erişim sağlanması sonucunda kişisel veri ihlali yaşandığı açıklandı.
Kurum, etkilenen kişi sayısının 9 bin 882 olduğunu duyurdu.
 Hepsiburadada veri ihlali! 9 bin 882 kişinin kişisel bilgilerine yetkisiz erişim sağlandı
HANGİ KİŞİSEL BİLGİLER ETKİLENDİ?
KVKK'nin duyurusuna göre veri ihlalinden etkilenen bilgiler arasında kimlik, iletişim ve müşteri işlem verileri bulunuyor.
Etkilenen kişisel veri kategorileri şöyle açıklandı:
- Kimlik bilgileri: Ad ve soyadı.
- İletişim bilgileri: Cep telefonu numarası, e-posta adresi ve adres.
- Sipariş bilgileri: Sipariş numarası ve gönderi numarası.
- Müşteri işlem kayıtları: Talep ve şikâyet bilgileri.
- Alışveriş bilgileri: Satın alınan veya iptal edilen ürünlere ilişkin kayıtlar.
 Hepsiburadada veri ihlali! 9 bin 882 kişinin kişisel bilgilerine yetkisiz erişim sağlandı
SADECE MÜŞTERİLER DEĞİL, ÇALIŞANLAR DA ETKİLENDİ
Veri ihlalinden etkilenen kişi gruplarının yalnızca Hepsiburada müşterileriyle sınırlı olmadığı belirtildi.
KVKK, ihlalden etkilenen grupları çalışanlar, müşteriler, potansiyel müşteriler, tedarikçi çalışanları, iş ortakları ve satıcılar olarak sıraladı.
Böylece platformun farklı hizmet süreçleri kapsamında tutulan kişisel bilgilerin de yetkisiz erişime konu olduğu bildirildi.
KVKK İNCELEME BAŞLATTI
Kişisel Verileri Koruma Kurumu, veri ihlaline ilişkin incelemenin devam ettiğini duyurdu.
Kurulun açıklaması, veri ihlalinin kamuoyuna duyurulması niteliği taşıyor. Soruşturmanın sonucuna veya şirkete yönelik herhangi bir yaptırım kararına ilişkin bilgi paylaşılmadı.
 Hepsiburadada veri ihlali! 9 bin 882 kişinin kişisel bilgilerine yetkisiz erişim sağlandı
HEPSİBURADA VERİ İHLALİNDEN ETKİLENENLER NE YAPMALI?
KVKK'nin duyurusunda, konuyla ilgili bilgi almak isteyen kişilerin Hepsiburada'nın kişisel verilerin korunmasına ilişkin iletişim kanallarını kullanabileceği belirtildi. Platformu kullanan vatandaşların hesaplarını kontrol etmeleri ve şifrelerini değiştirmeleri tavsiye ediliyor.
İhlal hakkında bilgi almak isteyen vatandaşlar, kvk@hepsiburada.com e-posta adresi veya 0850 252 40 00 numaralı çağrı merkezi üzerinden şirkete ulaşabilecek.
Kişisel bilgilerinin etkilenmiş olabileceğini düşünen kullanıcıların, kendilerine ulaşan şüpheli bağlantılara ve alışveriş bilgileri kullanılarak yapılan dolandırıcılık girişimlerine karşı dikkatli olması önem taşıyor.